Un sistema inteligente para ‘cazar’ a los intrusos en los ciberataques
Fuente: Carolina Moya / Fundación Descubre
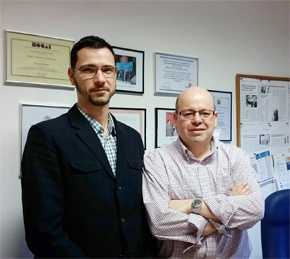
Alberto Fernández, investigador de la Universidad de Jaén (izquierda) y Francisco Herrera, investigador de la Universidad de Granada (derecha)
Investigadores de los grupos Sistemas Inteligentes y Minería de Datos (SiMiDat) de la Universidad de Jaén y Soft Computing y Sistemas de Información Inteligentes (SCI2S) de la Universidad de Granada han diseñado un sistema de detección de intrusiones para hacer frente a ciberataques. La herramienta se basa en técnicas de Inteligencia Computacional con las que aprende pautas que le permiten anticiparse a los intrusos que vulneran los mecanismos de seguridad de los sistemas de información.
Los dispositivos actuales de detección de intrusos en la red están limitados a la información con la que fueron entrenados y detectan sólo si hay ataque o no. Otros detectores incurren en falsos positivos. “No sólo consiste en identificar que el acceso es anómalo, sino que el sistema aprenda a detectarlos y responda ante ese ataque”, explica a la Fundación Descubre el responsable del proyecto Alberto Fernández, de la Universidad de Jaén.
Los ataques cibernéticos presentan características diferentes, por lo que métodos estadísticos sencillos no resultan efectivos para su detección. Por ello, los expertos han utilizado Inteligencia Computacional que permite el entrenamiento del sistema para que extraiga conclusiones fruto de su experiencia. “Aplicamos estas técnicas para intentar que la herramienta avance hasta una solución factible con técnicas sofisticadas parecidas a las reglas propias del aprendizaje humano”, detalla.
Investigador de la Universidad de Jaén realizando pruebas
Para conseguir que el sistema “aprenda” los investigadores lo someten a una batería de pruebas en las que tiene que procesar 4 millones de ejemplos disponibles en repositorios de datos. Con los comportamientos correctos, la herramienta va extrayendo conclusiones y discriminando si se trata de un acceso normal o anómalo.
La novedad de este modelo, que los expertos describen en su trabajo ‘On the combination of genetic fuzzy systems and pairwise learning for improving detection rates on Intrusion Detection Systems’ publicado en la revista Expert Systems with Applications, es la utilización de sistemas difusos evolutivos basados en las leyes de la naturaleza. “En nuestro caso, aplicamos este patrón y el algoritmo aprende por sí mismo con los conjuntos de datos que le hemos dado como entrenamiento. Empieza aportando soluciones aleatorias y evoluciona hasta quedarse con las que mayor calidad aportan al objetivo de identificación. Es como la Teoría de la Evolución de Darwin, combinamos soluciones y van quedando las mejores adaptadas”, ejemplifica.
La ventaja de este enfoque es la utilización de etiquetas lingüísticas, que permite una mejor comprensión del conjunto de reglas con las que opera el sistema. “En lugar de utilizar valores numéricos utiliza conceptos del lenguaje humano. Por ejemplo, en lugar de alertar sobre el riesgo de que alguien está intentando atacar el sistema es 10, dice que existe un riesgo alto. Esto facilita la interpretación, porque se parece a los conceptos que utilizamos en nuestro día a día, donde en nuestras conversación no precisamos que la temperatura es de 30 grados, sino decimos que hace calor”, aclara
Aprendizaje ‘Divide y vencerás’
Otra de las novedades es la utilización del esquema de aprendizaje denominado ‘Divide y vencerás’, que mejora la precisión cuando se producen ataque considerados raros.
Los expertos utilizan técnicas nspiradas en la naturaleza (Ilustración de Sergio García y Lola Moral, Noviembre 2014)
En este modelo se dividen los datos etiquetados por parejas (actividad normal y cada tipo de ataque y, a su vez, todos los tipos de ataques entre sí) y se introducen en el sistema con lo que se aporta una solución para cada binomio y la respuesta final agrega la de cada miembro individual. “Es como el jurado de un concurso, cada persona elige un ganador y, al final, se toma una decisión conjunta. Así se traslada la responsabilidad de decidir a muchos puntos y cada punto o experto aborda una faceta, desgranando el problema. La decisión final integra la opinión de ese conjunto de expertos”, ejemplifica.
Esto supone que los tipos de alarmas están más definidos, porque dan distintas respuestas ante las alertas, aportando más robustez al sistema.
Este enfoque ‘divide y vencerás’, combinado con la lógica difusa evolutiva, ha permitido a los investigadores diseñar un sistema que identifica correctamente todos los tipos de ataques, incluyendo las categorías de ataque raras y que utiliza unos términos interpretables para la comprensión humana.
Tipos de ataques
Las políticas de seguridad de la información de sistemas y redes están diseñadas para mantener la integridad de la confidencialidad y disponibilidad de los datos de sus usuarios de confianza. Sin embargo, los denominados ataques maliciosos analizan las vulnerabilidades de estos sistemas con el fin de obtener acceso no autorizado o comprometer la calidad del servicio.
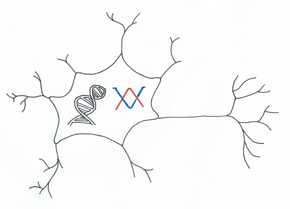
Hibridación de las técnicas de inteligencia computacional (dibujo de David Herrera-Poyatos)
Los expertos apuntan distintos tipos de ataques. Por un lado puede ocurrir un fallo del servicio, cuando se produce tanta cantidad de accesos denegados que al final saturan el sistema. Otras modalidades pasan por el escaneo de puertos para buscar vulnerabilidad en la red, adivinar la contraseña o intentar acceder como administrador, consiguiendo el control total del sistema.
Los investigadores continúan con este modelo, aún experimental, para trasladarlo al BigData, es decir, a la utilización de gran cantidad de datos con las herramientas capaces de analizarlos y procesarlos. “Si ahora trabajamos con un sistema de entrenamiento con 4 millones de ejemplos, la idea sería incrementar esa cifra y adaptar el modelo para hacerlo escalable mediante su ejecución paralela sobre un conjunto de ordenadores para dividir el trabajo entre todos ellos”, adelanta.
Referencia:
Elhag, S; Fernández, A; Bawakid, A ; Alshomrani, S ;Herrera, F. ‘On the combination of genetic fuzzy systems and pairwise learning for improving detection rates on Intrusion Detection Systems’. Expert Systems with Applications
Imágenes:
Alberto Fernández, investigador de la Universidad de Jaén (izquierda) y Francisco Herrera, investigador de la Universidad de Granada (derecha)
https://www.flickr.com/photos/fundaciondescubre/16605706969/
Investigador de la Universidad de Jaén realizando pruebas
https://www.flickr.com/photos/fundaciondescubre/16605706899/
Más información:
FUNDACIÓN DESCUBRE
Departamento de Comunicación
Teléfono: 954232349. Extensión 140
e-mail: comunicacion@fundaciondescubre.es
Últimas publicaciones
La Noche Europea de los Investigadores programa este año 950 actividades en las que se espera la participación de más de 80.000 personas en las ocho provincias. Trece instituciones científicas andaluzas, coordinadas por la Fundación Descubre que promueve la Consejería de Universidad, Industria, Energía e Innovación, celebran la decimoquinta edición del evento.
Sigue leyendo
Estetrabajo estudia proyectiles procedentes de tres escenarios bélicos analizados arqueológicamente por la Universidad de Jaén en las últimas dos décadas: Baecula (208 a.C.), Iliturgi (206 a.C.) y Puente Tablas.
La herramienta, desarrollada dentro del proyecto SEGA, coordinado por el Grupo de Dinámica Fluvial e Hidrología (GDFH) de la Universidad de Córdoba, permite visualizar tanto el estado actual como el pronóstico a 6 meses de las distintas cuencas tributarias en los embalses estudiados.